
自动化公司图纸和工艺到底怎么防泄密?说点实际的
非标自动化行业图纸、工艺、BOM、PLC程序等泄密风险高,外协与供应链外发环节尤为突出。文章结合深圳3C产线集成案例,介绍安秉网盾通过图纸透明加密、外发审批与权限控制、PLC程序保护、离职操作审计等场...
去年接触过一个做非标自动化的客户,深圳那边,做3C产线集成的。他们一个离职工程师,走之前把整套方案图纸打包带走了——不是偷偷拷U盘,是直接通过个人微信传出去的。等他们发现的时候,对方已经拿着方案去竞品公司入职了。
老板气得够呛,但说实话,这种事在自动化行业太常见了。
自动化行业的泄密,跟你想的不一样
很多人一听"防泄密",第一反应就是加密文件、禁止U盘。但自动化公司的实际情况比这复杂得多。
图纸这块:
非标自动化公司,一个项目下来少说几百张SolidWorks、CAD图纸,多的上千张。设计工程师每天在改图、出图、跟客户对方案,文件流转频率非常高。你不可能让工程师每发一张图都走审批流程,那活儿没法干了。
工艺这块更隐蔽:
装配工艺卡、调试参数、BOM清单、PLC程序……这些东西往往不是以"图纸"的形式存在的,可能就是一个Excel表,或者一段注释写在程序里。员工觉得这不算什么机密,随手就发了。
外协和供应链也是重灾区:
自动化公司不可能所有件都自己加工,外协厂要图纸,供应商要规格书,客户要方案确认。每一次外发都是一次泄密风险敞口。
安秉网盾在自动化行业怎么落地的
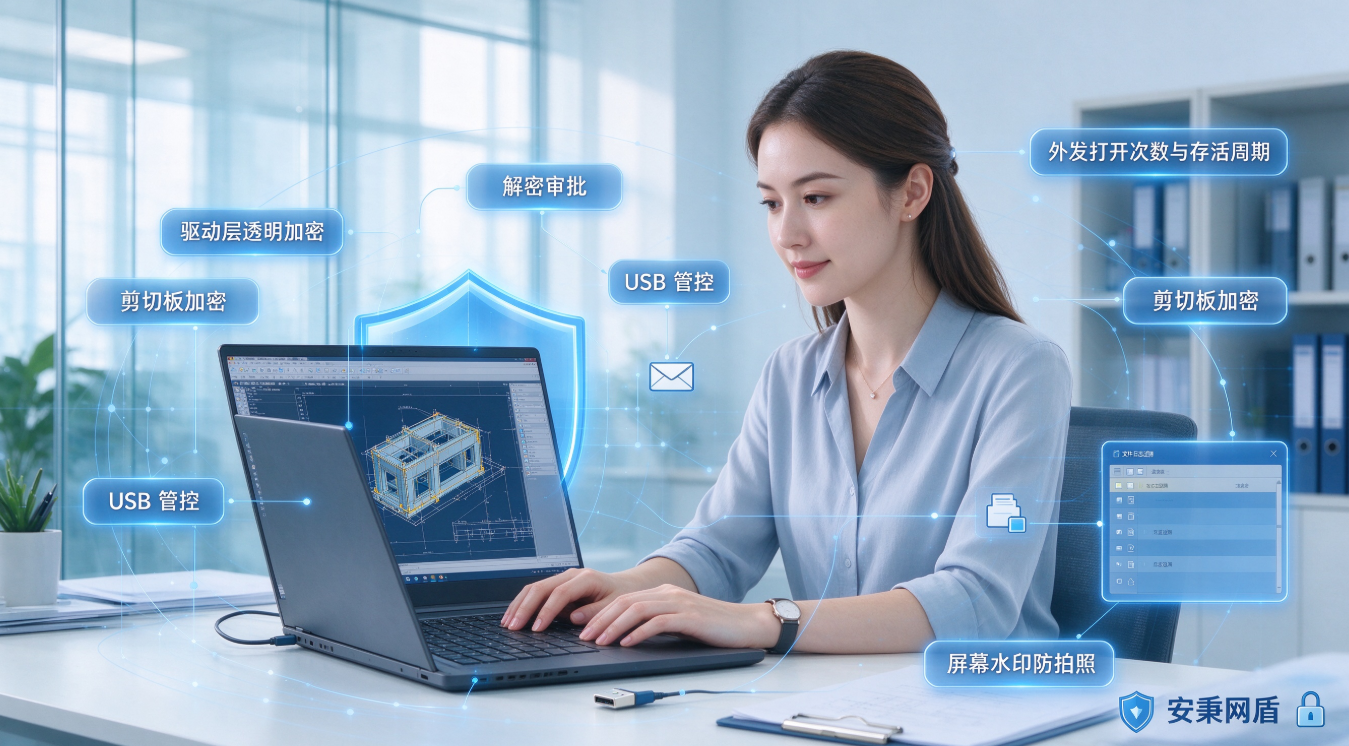
我们给几家自动化企业部署过安秉网盾,说几个实际场景:
场景一:设计部门图纸透明加密">透明加密
工程师电脑上装的SolidWorks、AutoCAD、EPLAN这些软件,安秉网盾做的是透明加密——文件在本地打开、编辑、保存,全程自动加密,工程师感知不到任何变化。但只要文件脱离公司环境,比如拷到U盘、通过邮件发出去,打开就是乱码。
关键点在于:不影响正常工作效率。工程师不需要额外操作,不需要记得"加密"这个动作。
场景二:外发图纸的管控
跟外协厂对接图纸这个事,不可能完全禁止。安秉网盾的做法是设置外发审批流程,同时对外发文件做权限控制——比如限制打开次数、限制有效期、禁止打印、禁止另存。外协厂拿到图纸只能看,不能二次传播。
有个客户跟我说,以前给外协厂发图纸,心里一直悬着,现在至少知道对方打不开第二次。
场景三:PLC程序和调试参数的保护
这个很多方案覆盖不到。自动化公司的PLC程序、HMI画面、运动控制参数,这些是核心中的核心。安秉网盾支持对特定格式文件做加密策略,同时可以管控串口通信、网口下载这些通道,防止有人直接连设备把程序读走。
场景四:离职交接的兜底
员工离职前,安秉网盾可以回溯该账号近期所有文件操作记录——拷了什么、发了什么、删了什么,一目了然。配合终端管控策略,离职前自动收紧权限,敏感文件批量操作会触发告警。
几个容易踩的坑
说点经验:
别一上来就全公司部署。 先在设计部门跑起来,让工程师适应,再逐步扩展到工艺、电气、项目管理。硬推只会引起抵触。
审批流程别搞太复杂。 外发审批如果超过两级,业务部门会想办法绕过去。一级审批+日志审计,够用了。
移动端也要考虑。 现在很多工程师用手机拍图纸、拍现场,这个要单独做策略。安秉网盾有移动终端管控模块,可以限制拍照外传。
服务器端的文件也要加密。 很多人只关注终端,忽略了文件服务器、PDM/PLM系统里的数据。安秉网盾支持服务器端加密,确保即使数据库被拖走,文件也打不开。
自动化行业竞争激烈,方案同质化严重,图纸和工艺就是命根子。防泄密不是装个软件就完事了,得结合业务流程来设计策略。安秉网盾的优势在于它不是"一刀切"的加密工具,而是能根据自动化公司的实际工作场景做精细化管控,既保住了安全底线,又没把效率拖死。
有具体场景想聊的,可以直接沟通,不同规模的自动化公司,方案侧重点差别还挺大的。
本文来源:网络空间安全学院,文件加密专家网
主笔专家:裴智勇
责任编辑:编辑部-方一诺
最后更新时间:2026年10月22日