
内网穿透技术在企业应用中的详细分解
该方案提出基于TCP可信隧道的内网穿透服务代理方法、系统及设备,采用客户端—服务器架构,通过隧道注册、多路复用会话、本地服务自动发现与映射、服务端定位加客户端验证实现内外网安全通信。其优势包括高并发传...
基于可信隧道的内网穿透服务代理方法、系统及设备的技术方案 。
为了将这段专利或技术摘要转化为适合企业应用场景的详细分解,我们可以将该技术方案拆解为 核心架构、工作流程、关键技术优势 以及 企业应用价值 四个维度进行阐述。
以下是关于该内网穿透技术在企业应用中的详细分解:
一、 技术核心架构
该方案采用典型的 Client-Server(客户端-服务器) 架构,通过构建安全隧道来实现内外网通信。其核心组件包括:
客户端(Client): 部署在企业内网环境,负责发起注册、遍历本地服务、以及处理来自服务端的验证和数据转发。
服务器端(Server): 部署在公网(或云端),作为流量入口,负责维护隧道、管理映射关系、暴露对外访问入口、以及调度数据流。
本地服务(Local Service): 企业内部实际提供业务功能的应用程序(如数据库、Web服务、API等)。
二、 详细工作流程分解
该技术方案将内网穿透的过程标准化为四个关键步骤,具有很强的自动化特征:
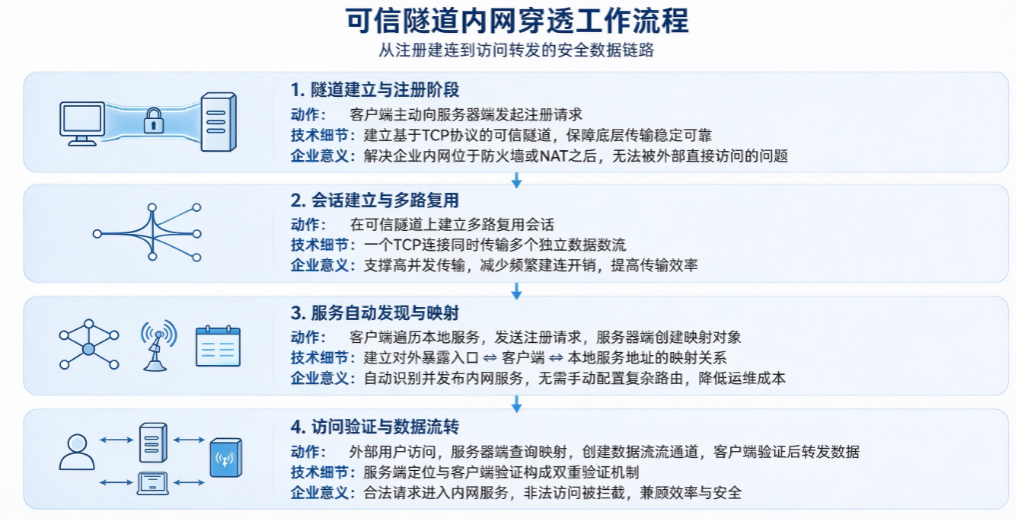
1. 隧道建立与注册阶段
动作: 客户端主动向服务器端发起注册请求。
技术细节: 建立基于 TCP协议 的“可信隧道”。这确保了底层传输的稳定性和可靠性,为后续的数据加密和传输打下基础。
企业意义: 解决了企业内网通常位于防火墙或NAT之后,无法被外部直接访问的问题。
2. 会话建立与多路复用
动作: 在已建立的可信隧道上,建立 多路复用(Multiplexing) 的会话。
技术细节: 允许在一个TCP连接上同时传输多个独立的数据流。
企业意义: 这是实现 “高并发传输” 的关键。企业级应用往往面临多用户同时访问,多路复用避免了频繁建立连接的开销,提高了传输效率。
3. 服务自动发现与映射
动作:
客户端 遍历 其本地服务(自动发现内网有哪些服务需要暴露)。
构建并向服务器端发送 服务注册请求 。
服务器端创建 映射对象 (Mapping Object),建立“对外暴露入口 <-> 客户端 <-> 本地服务地址”的对应关系。
企业意义: 实现了服务的 “自动注册” 。运维人员无需手动配置复杂的路由规则,系统能自动识别并发布内网服务,降低了运维成本。
4. 访问验证与数据流转
动作:
当外部用户发起访问请求时,服务器端根据存储的映射数据,定位到目标客户端和目标本地服务地址。
在对应的会话中创建 数据流通道 。
服务器将目标本地服务地址发送给客户端进行 验证 。
验证通过后,通过数据流通道转发访问请求数据。
最终将响应数据返回给用户。
技术细节: 引入了 双重验证机制 (服务端定位+客户端验证),确保只有合法的请求才能到达内网服务。
企业意义: 在保证通信高效的同时,增加了安全性,防止了非法的内网访问。
三、 关键技术优势(企业视角)
基于上述流程,该技术方案在企业应用中具备以下显著优势:
高并发支持: 通过“多路复用会话”技术,能够支撑大量用户同时访问内网服务,适合企业级的高负载场景。
自动化运维: “客户端遍历本地服务”和“自动注册”功能,使得新业务上线时无需人工干预网络配置,实现了服务的即插即用。
安全可控: 基于TCP的可信隧道加上“服务地址验证”机制,构建了可信的传输通道,比传统的端口映射更安全。
网络穿透能力强: 有效解决了企业内网无公网IP、处于复杂NAT环境下的通信难题。
四、 典型企业应用场景
根据该技术特点,该方案适用于以下企业场景:
远程办公与运维: 员工在外部安全访问公司内部的OA系统、ERP系统或进行服务器远程维护。
SaaS服务集成: 将企业内网的私有数据或服务安全地暴露给外部的SaaS平台进行调用。
分支机构互联: 将分布在不同地域的分支机构内网服务,通过公网服务器进行统一汇聚和访问。
IoT设备管理: 管理部署在企业内网或边缘侧的物联网设备,实现数据的回传和指令的下发。
该图片描述的技术方案通过 TCP可信隧道、多路复用、自动服务发现与双重验证 ,构建了一套高效、自动、安全的内网穿透系统。它有效地解决了企业内网服务对外发布时的并发瓶颈和配置繁琐问题,是企业数字化转型中实现内外网安全互通的重要技术手段。
本文来源:数据安全研究院,国家信息中心网
主笔专家:王小云
责任编辑:编辑部-方一诺
最后更新时间:2026年10月21日