
软硬结合:基于硬件逻辑器件的USB物理级安全管控方案
针对图纸加密软件难以防范USB接口被绕过的问题,文章介绍了一项专利方案:传统USB禁用仅停留在软件层面,硬件仍处于连接状态,存在数据窃取风险。该方案采用“软件识别+硬件逻辑控制”,通过接入感知与设备指...
图纸加密的“阿喀琉斯之踵”
在研发设计、高端制造等行业, 图纸加密软件 (如透明加密系统)是保护核心知识产权的第一道防线。然而,许多企业安全管理者往往忽视了另一个致命风险—— USB接口 。
传统的USB管控方案大多停留在操作系统或驱动层面(例如通过组策略禁用USB存储设备)。但正如该专利摘要所指出的, “现有技术中在进行外接USB禁用时,只实现了软件层面的禁用,实际的硬件还处于连接状态” 。这意味着,一旦操作系统被绕过、PE系统启动或底层驱动被篡改,硬件接口依然可以被利用,核心数据依然面临被窃取的风险。
针对这一安全痛点,该专利提出了一种 “软件识别+硬件逻辑控制” 的计算机USB口安全控制方法,实现了从“软件禁用”到“物理级信号阻断”的跨越。
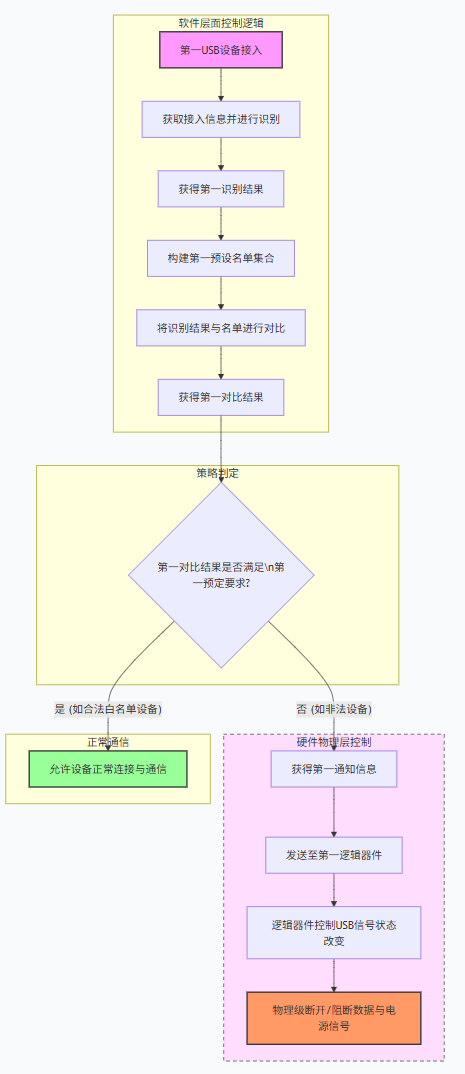
核心技术解析:四步构建闭环防护
根据专利摘要,该方案的技术实现路径可以拆解为以下四个专业环节:
1. 接入感知与设备指纹识别(获得接入信息/识别结果)
当任何USB设备插入计算机时,系统首先会获取该设备的接入信息。这不仅仅是简单的“有设备插入”,而是通过底层协议获取设备的 硬件指纹信息 (如VID、PID、设备序列号、描述符等),从而精准识别出“第一USB设备”的具体身份。
2. 动态白名单机制(构建预设名单集合并比对)
系统会预先构建一个“第一预设名单集合”(即安全白名单或黑名单库)。将上一步获取的设备识别结果与预设名单进行对比,得出“第一对比结果”。这实现了 细粒度的准入控制 :只有经过授权的合法设备(如企业定制的加密U盾、特定的键鼠)才被允许接入,未知或未授权设备将被拦截。
3. 策略触发与通知(获得并发送通知信息)
当对比结果满足“第一预定要求”(例如判定为非法设备或非白名单设备)时,系统会生成“第一通知信息”。这一步骤完成了从 逻辑判定到指令生成的转换 。
4. 硬件级信号阻断(逻辑器件控制信号状态改变)
这是本专利 最核心的创新点 。系统将通知信息发送给“第一逻辑器件”(如主板上的可编程逻辑芯片或物理开关电路)。逻辑器件接收到指令后,直接改变USB设备的 信号状态 。
方案优势与专业价值
真正的物理隔离 :彻底解决了传统软件方案中“硬件仍处于连接状态”的漏洞。即使操作系统被重装或绕过,逻辑器件依然能守住物理接口的大门。
防窃取与防泄密 :对于涉密图纸、研发代码等核心数据,物理阻断意味着外部设备根本无法建立数据传输通道,从根源上杜绝了数据被拷贝的风险。
高可靠性与兼容性 :通过独立的逻辑器件进行控制,不依赖主操作系统的稳定性,且可以根据预设名单实现灵活的“放行”与“阻断”。
在数据安全领域, “软件定义策略,硬件保障执行” 已成为高级别防护的共识。对于已经在使用 图纸加密软件 的企业而言,引入这种基于逻辑器件的USB物理级安全控制方案,能够有效补齐终端外设的防护短板。软硬结合,方能构建起真正无死角的图纸与数据安全防护网。
本文来源:中国网信网,数据安全研究院
主笔专家:裴智勇
责任编辑:编辑部-李书涵
最后更新时间:2026年10月15日