
文件动态透明加解密技术详解
本发明公开一种文件动态透明加密解密方法,属于信息安全技术领域。其通过过滤文件系统控制IRP,将加解密驱动绑定到文件系统控制设备及卷设备;打开文件时拦截读取请求,检查文件头加密标记,无标记则添加标记并正...
一、 技术领域
本发明属于信息安全技术领域,具体涉及一种文件动态透明加密解密方法。
二、 技术原理概述
该技术通过过滤文件系统控制请求(IRP),将加解密驱动程序绑定到文件系统的控制设备与卷设备上。在用户无感知(透明)的情况下,通过拦截文件的读取(打开)和保存操作,动态地对文件内容进行解密显示或加密存储,从而实现文件的安全保护。
三、 具体实施步骤
步骤 S1:驱动绑定与设备挂载
过滤请求: 系统通过过滤 IRP_MJ_FILE_SYSTEM_CONTROL(文件系统控制)请求的 IRP(I/O请求包)。
驱动绑定: 将文件加密解密驱动程序绑定在文件系统的控制设备上。
卷设备绑定: 通过已经绑定的文件系统控制设备,进一步绑定文件系统的卷设备。这一步确保了驱动程序能够拦截到针对该卷中文件的所有操作请求。
步骤 S2:动态透明加解密流程
该步骤分为“打开文件(解密/显示)”和“保存文件(加密/保护)”两个核心过程。
1. 打开文件阶段(动态解密与标记)
拦截读取: 当打开文件时,IRP 请求类型为 IRP_MJ_READ。
检查标记: 文件加密解密驱动程序拦截该请求,并检查该文件的文件头中是否含有“加密文件标记”。
未加密文件处理: 如果没有发现加密文件标记,说明该文件是没有加密过的文件。此时,驱动程序会将“加密文件标记”加入到该文件的文件头中。
下发请求: 驱动程序继续向下层驱动下发 IRP 请求,从而正常显示文件内容。(注:此过程实现了透明,用户可直接阅读文件)。
2. 保存文件阶段(动态加密)
拦截保存: 当用户保存文件时,所述驱动程序拦截保存操作。
加密处理: 驱动程序调用相应的加密算法,对文件内容进行加密运算,从而保护文件内容不被非法窃取。
安全存储: 加密后的内容与文件头中的加密标记一同存储,确保下一次读取时能够被正确识别和处理。
四、 技术流程图
根据专利摘要附图,本技术的核心流程可表示为以下图示:
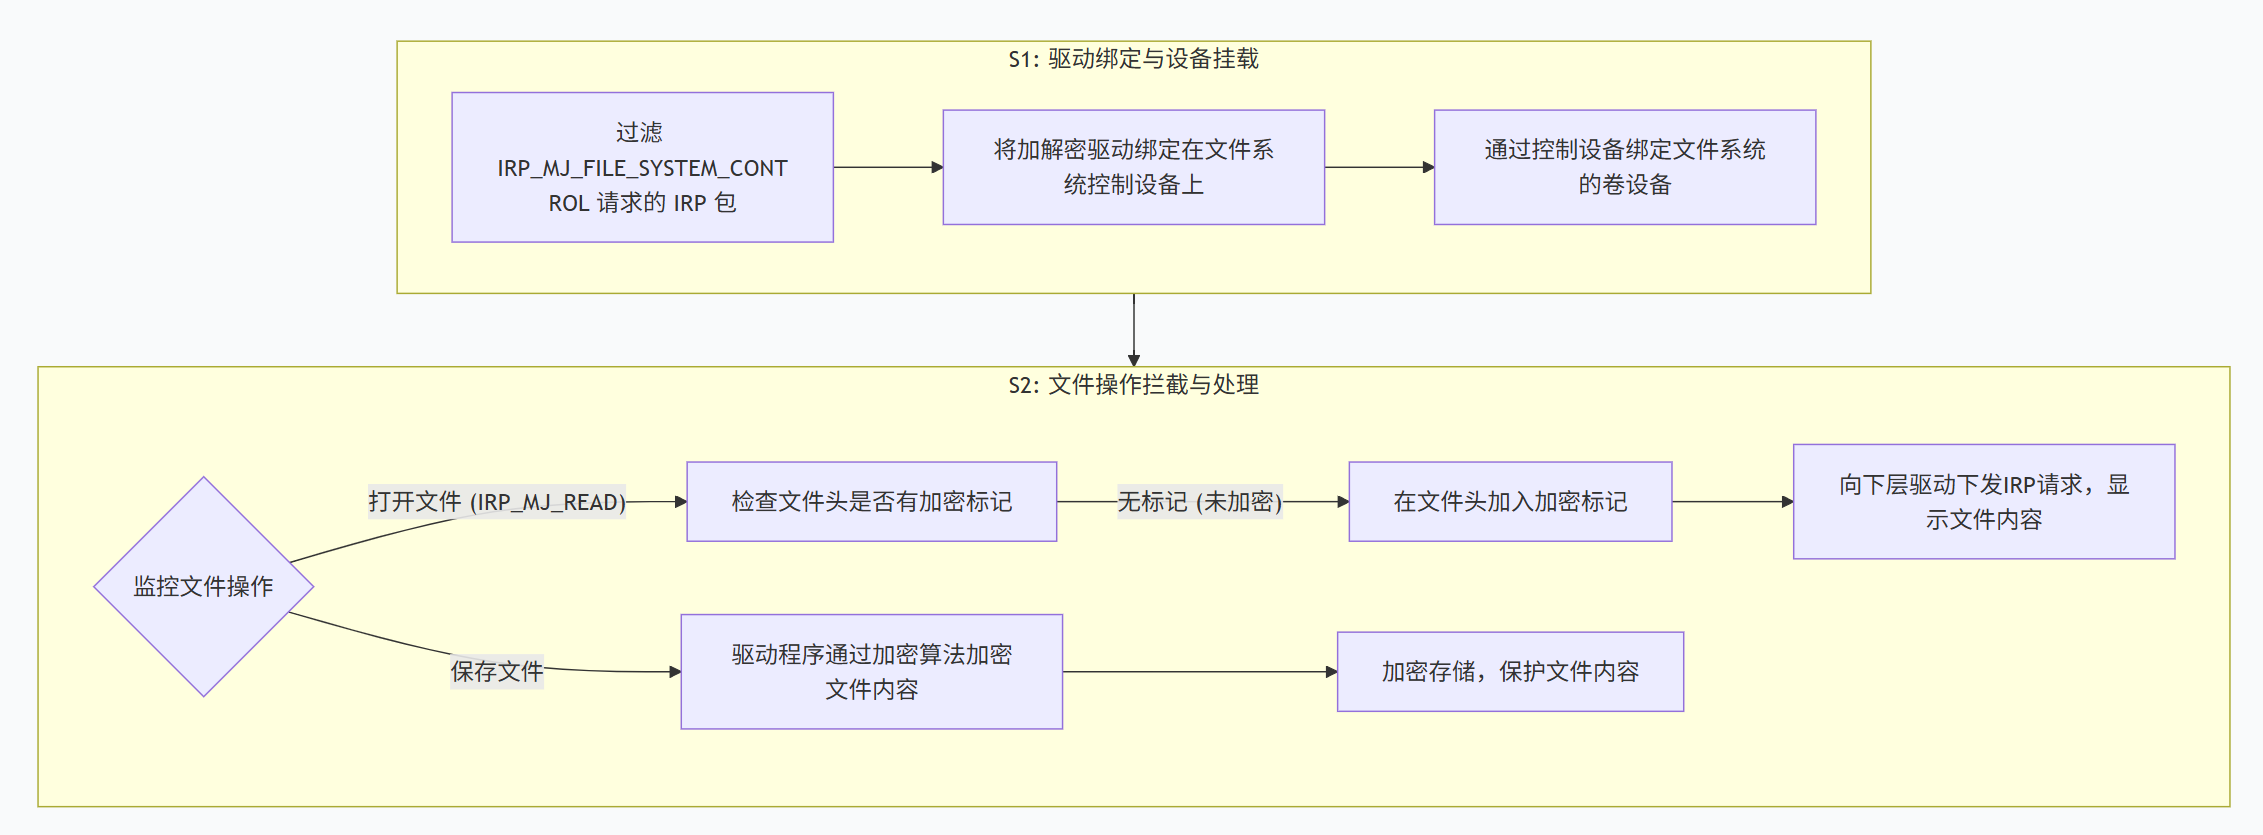
以上图流程开始于S1,通过过滤 IRP_MJ_FILE_SYSTEM_CONTROL 请求,将驱动绑定至文件系统控制设备,进而绑定卷设备。随后进入S2,当发生 IRP_MJ_READ(打开文件)时,驱动检查文件头,若无加密标记则添加标记并下发IRP显示内容;当保存文件时,驱动自动调用加密算法对内容进行加密保护。
五、 技术优势
根据摘要描述,该文件动态透明加密解密方法具有以下显著优势:
操作方便:对用户完全透明,不改变用户的日常文件操作习惯。
安全性高:采用底层驱动级拦截,结合文件头标记与加密算法,有效防止文件被非法读取。
应用性广:基于文件系统底层控制设备与卷设备实现,适用于多种文件系统环境。
本文来源:国家信息中心网,文件加密专家网
主笔专家:姚磊
责任编辑:编辑部-马俊驰
最后更新时间:2026年10月12日